기업 콜센터에서 발생하는 수십만 건의 통화 녹취 파일(Audio Recording)은 고객의 주민등록번호, 계좌번호, 질병 정보 등 민감한 개인식별정보가 그대로 담긴 고위험 자산입니다. 만약 서버 디스크에 일반 평문(MP3/WAV)으로 방치되어 유출될 경우, 「개인정보 보호법」 개정에 따라 연간 매출액의 최대 3%에 달하는 천문학적 과징금과 형사 처벌에 처해질 수 있습니다.
1. 통화 녹취 파일의 법적 규제 요건
국내 법률 및 감독 기관은 기업이 통화 녹취 파일을 저장하고 관리할 때 엄격한 기술적·관리적 보호조치를 의무화하고 있습니다:
- 개인정보 보호법 제29조 (안전조치의무): 개인정보처리자는 개인정보가 분실·도난·유출·위조·변조 또는 훼손되지 아니하도록 암호화 기술의 적용 등 대통령령으로 정하는 기술적·관리적 조치를 취하여야 합니다.
- 개인정보의 안전성 확보조치 기준 제7조 (개인정보의 암호화): 고유식별정보, 비밀번호, 바이오정보 등과 더불어 음성 녹취에 포함된 민감정보는 정보통신망을 통해 송수신하거나 보조저장매체 등에 저장할 때 반드시 암호화하여야 합니다.
- 금융감독원 전자금융감독규정: 금융사 및 금융 제휴 기업의 통화 녹취는 유출 시에도 열람할 수 없도록 저장 시점 암호화(Encryption at Rest) 및 엄격한 열람 이력 관리가 필수적입니다.
2. 군사·금융권 표준 AES-256-CBC 암호화 아키텍처
AES(Advanced Encryption Standard)-256은 미국 국립표준기술연구소(NIST)에 의해 제정된 대칭키 암호화 알고리즘으로, 현재 양자 컴퓨팅 이전까지 현존하는 슈퍼컴퓨터로도 무차별 대입(Brute-Force) 공격이 불가능한 최고 등급의 암호화 규격입니다.
AI Phone CTI Enterprise는 음성 녹취 파일이 서버에 업로드되는 즉시 다음과 같은 파이프라인으로 암호화를 수행합니다:
AES-256 저장소 암호화 파이프라인 (At-Rest Security)
- 암호화 스트림 변환: 안드로이드 스마트폰에서 업로드된 원본 음성 스트림을 수신 즉시 암호화 버퍼로 파이핑(Piping)합니다.
- 랜덤 초기화 벡터(IV) 생성: 16바이트의 난수 IV(Initialization Vector)를 매 녹취 파일마다 독립적으로 생성하여 동일한 음성이더라도 암호화된 바이너리가 완전히 다르게 생성되도록 합니다.
- 디스크 저장: 암호화가 완료된
.enc확장자의 바이너리 파일만 영구 스토리지에 기록되며, 원본 평문 파일은 메모리에서 즉시 파기됩니다.
3. 메모리 스트리밍 복호화 청취 기술
기존의 조잡한 암호화 솔루션은 관리자가 녹취를 청취할 때 서버 디스크에 임시 평문 파일을 생성해두고 웹 브라우저로 전송했습니다. 이는 임시 폴더에 파일이 남거나 공격자가 임시 디렉토리를 스캐닝하여 파일을 탈취하는 치명적 취약점을 야기했습니다.
AI Phone CTI Enterprise는 Zero-Disk Memory Streaming Decryption 기법을 적용했습니다:
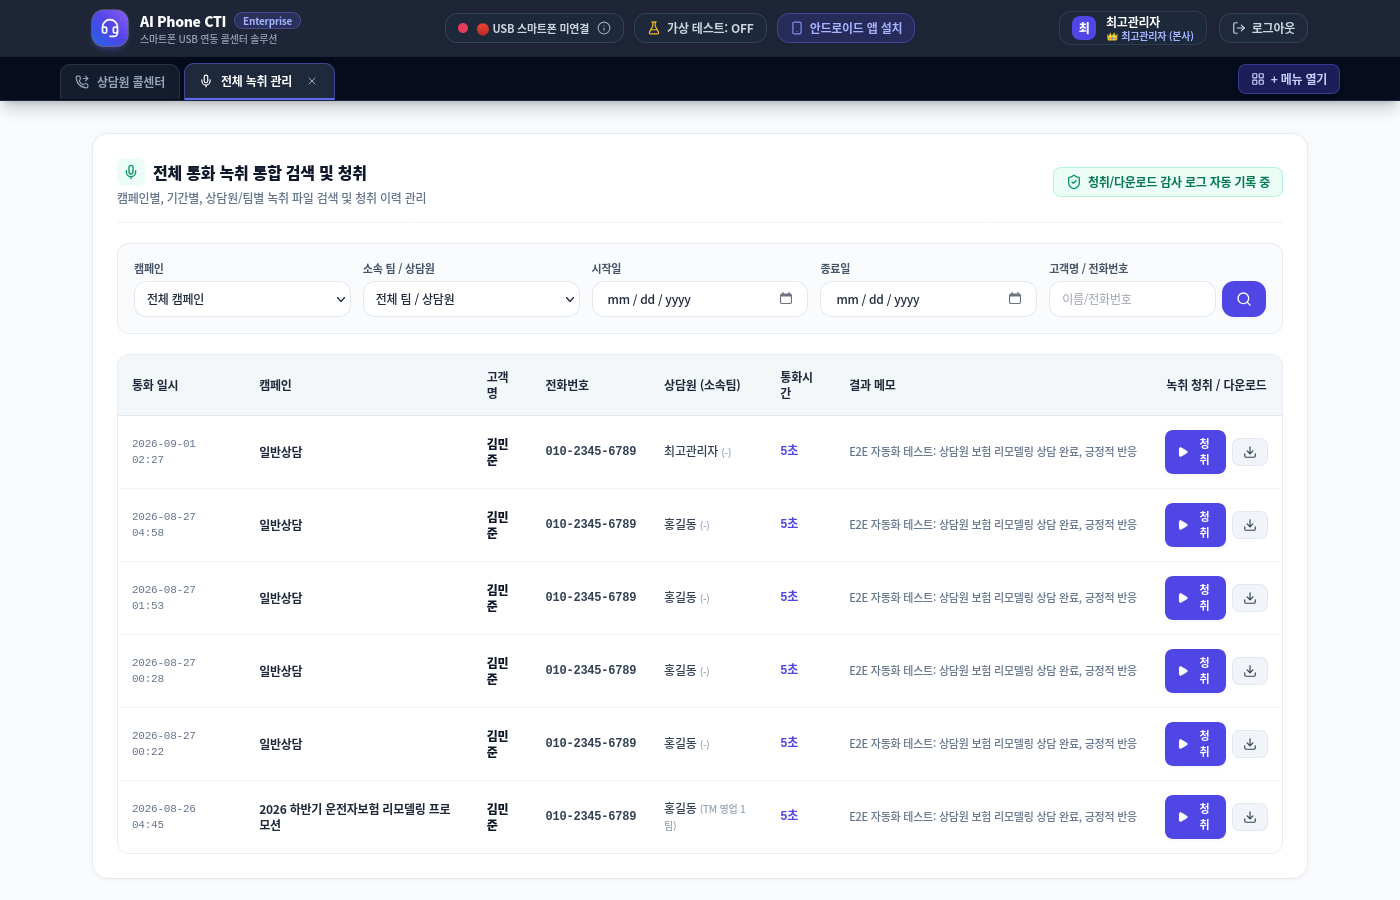
- 관리자가 웹 CRM에서 '청취' 버튼을 누르면 인가된 세션 토큰을 검증합니다.
- 디스크에서 암호화된 블록을 읽어 Node.js 메모리 스트림 상에서 실시간 복호화하며, 디스크에 단 1바이트의 임시 평문 파일도 생성하지 않습니다.
- 브라우저의 HTML5 Audio 태그는 스트리밍 버퍼를 직접 재생하므로, 서버 하드디스크가 물리적으로 도난당하더라도 녹취 내용은 절대 유출되지 않습니다.
4. 법적 필수 감사 로그 (recording_access_logs) 체계
암호화 못지않게 중요한 것은 "누가, 언제, 왜 녹취를 청취하거나 다운로드했는가"를 1초의 오차도 없이 기록하는 감사 로그(Audit Trail)입니다.
AI Phone CTI Enterprise는 MariaDB 데이터베이스의 recording_access_logs 테이블을 통해 다음 7대 필수 항목을 전수 영구 보관합니다:
| 감사 로그 필드 | 보관 내용 | 법적 규제 근거 |
|---|---|---|
| user_id / user_name | 열람을 시도한 관리자 또는 상담사 식별자 | 개인정보보호법 제29조 접근통제 |
| call_id / recording_id | 열람된 특정 통화 및 녹취 파일의 고유 키 | 전자금융감독규정 무결성 보장 |
| action_type | 스트리밍 청취(STREAM) 또는 파일 다운로드(DOWNLOAD) 구분 | 행위 유형별 권한 추적 |
| ip_address | 접속자의 실제 IP 주소 (X-Forwarded-For 역추적 포함) | 통신비밀보호법 접속기록 보관 |
| reason | 열람 사유 (고객 분쟁 확인, 품질 코칭, 사후 모니터링 등) | 목적 외 열람 방지 감사 요건 |
| created_at | 타임스탬프 (밀리초 단위 타임스탬프) | 위변조 방지 시점 확인 |
5. 결론: 안전한 녹취 보안이 곧 기업의 브랜드 가치입니다
개인정보 보호와 데이터 주권에 대한 사회적 기준은 날이 갈수록 높아지고 있습니다. 수천만 원의 교환기 장비를 도입했더라도 녹취 파일 관리가 허술하다면 단 한 번의 해킹이나 내부자 유출 사고로 기업의 신뢰도가 회복 불가능한 타격을 입을 수 있습니다.
중앙 저장소 AES-256-CBC 암호화, Zero-Disk 메모리 스트리밍 복호화, 전수 감사 로깅이 기본 내장된 AI Phone CTI Enterprise를 통해 법적 컴플라이언스 리스크를 완벽히 제거하십시오.